What Field Experience Brings to Security System Design
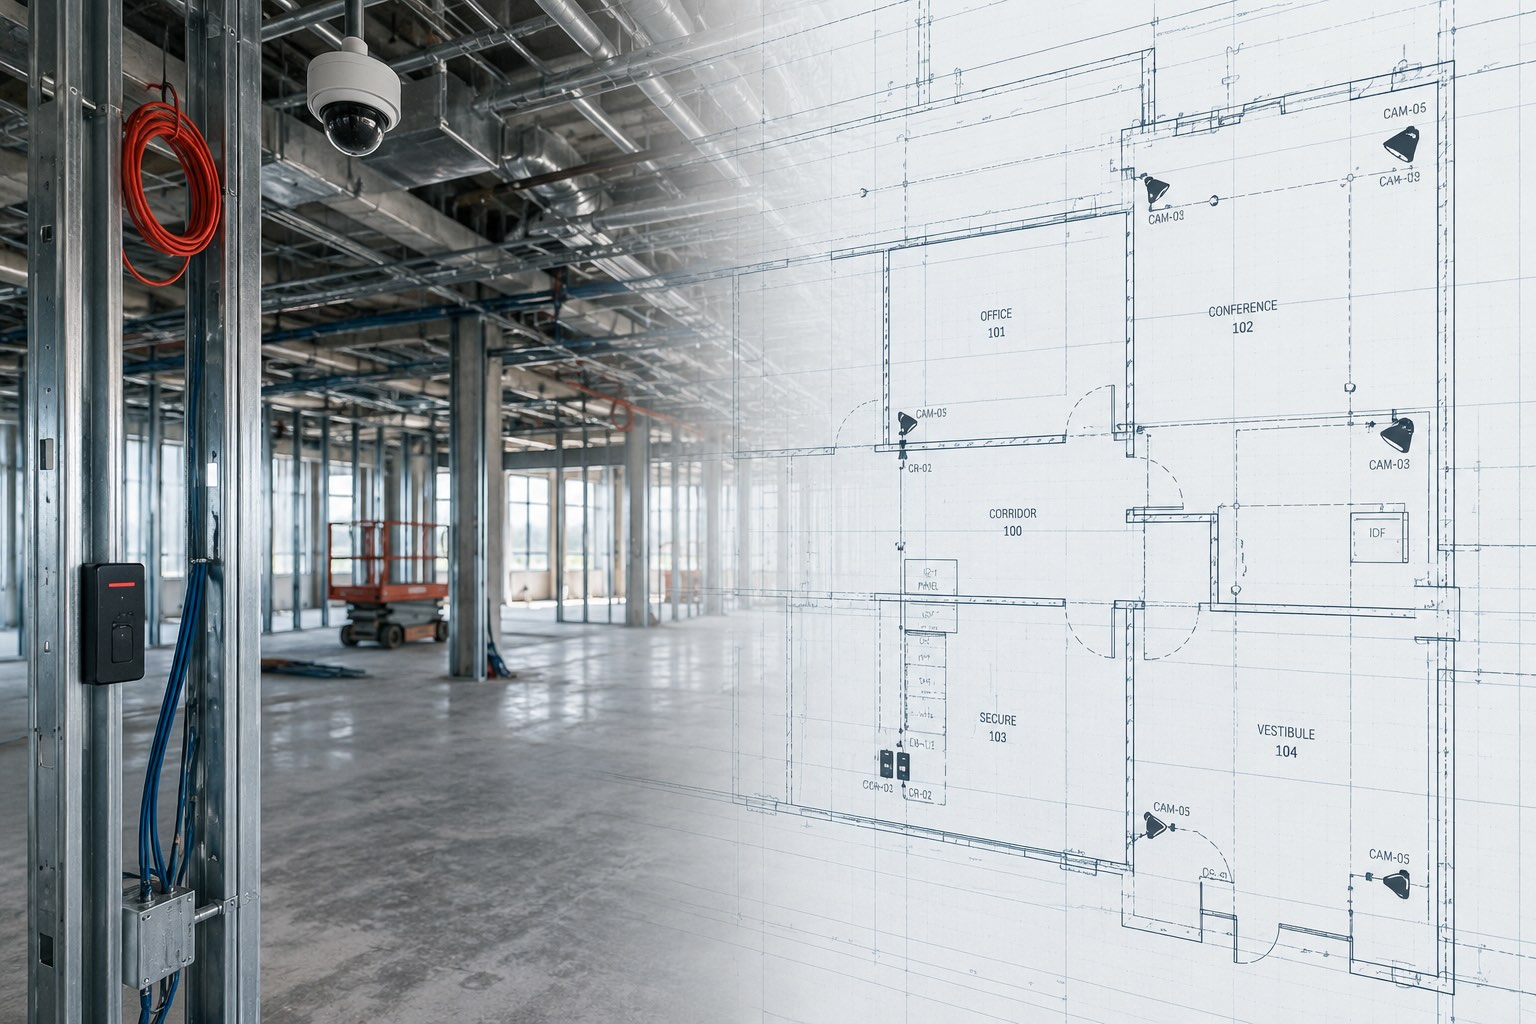
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...

En 2018, casi todos los dispositivos audiovisuales que se instalan cuentan con algún tipo de conectividad de red, desde sistemas que transmiten vídeo de alta definición y audio de baja latencia sobre IP hasta simples emisores IR. Incluso los altavoces, los dispositivos AV más básicos, se han conectado a la red con la llegada al mercado de nuevos modelos compatibles con PoE. Para algunos de estos dispositivos, la conexión a la red es fundamental para su funcionamiento.
Para otros, la conexión de red se utiliza simplemente para una cómoda gestión remota. El problema es que cualquier sistema conectado a la red capaz de ejecutar código corre el riesgo de ser infiltrado a través de esa misma conexión y utilizado con fines malintencionados. Y ningún fabricante tiene un historial perfecto en lo que respecta a la seguridad de sus dispositivos. Cada vez más, una brecha de seguridad en la red es una cuestión de "cuándo", no de "si". Dicho esto, existen varias medidas que puede tomar para ayudar a mitigar el riesgo de una brecha de seguridad en la red y limitar los daños cuando esta ocurra. Ninguna de estas medidas es suficiente por sí sola; cada una debe incorporarse a un plan de seguridad de red más amplio.
¡Cambie las contraseñas predeterminadas! ¡No reutilice contraseñas! Esto es seguridad informática básica: impedir el acceso no autorizado a los dispositivos audiovisuales a través de la interfaz de usuario habitual es el paso más sencillo para hacer que estos dispositivos sean más seguros. ¿Es un desafío logístico asegurarse de que todos los dispositivos tengan contraseñas únicas y que el acceso a ellas se gestione y registre adecuadamente? Sí, pero la seguridad es fundamentalmente incompatible con la comodidad. Por lo general, cuanto más seguro es un dispositivo o servicio, menos cómodo resulta de usar o gestionar.
No hay ninguna razón para que la mayoría de los dispositivos audiovisuales acepten tráfico entrante de la Internet abierta. Todo debería estar detrás de un cortafuegos que impida que el tráfico entrante llegue a los dispositivos en primer lugar. Esto mantendrá fuera a la gran mayoría de los ataques automatizados que provienen de ordenadores infectados por malware en Internet.Internamente, separar los dispositivos AV en su propia VLAN puede ayudar a reducir la posibilidad de una brecha al disminuir el número de dispositivos que realmente pueden conectarse a la red AV.
Los dispositivos deben agruparse por función o ubicación y cada uno de esos grupos debe mantenerse en subredes separadas. La conectividad de capa 3 entre subredes debe estar altamente restringida para que un dispositivo comprometido no pueda acceder, descubrir todos los demás dispositivos de la red y propagar la infección. Como punto extra, el uso de autenticación basada en red como 802.1x puede añadir aún más seguridad al evitar que dispositivos no autorizados se conecten a la red desde el principio. Lamentablemente, 802.1x es un área en la que los dispositivos audiovisuales todavía están por detrás de los sistemas de TI, y es posible que se limite a utilizar la autenticación basada en MAC, que no es muy segura. Volviendo al cortafuegos que ha instalado para bloquear el tráfico entrante: también debe limitar el tráfico saliente al mínimo absoluto.
De hecho, en la mayoría de los casos es poco probable que su procesador de audio o el sistema de control que lo gestiona necesiten acceso a Internet en absoluto. Impedir el tráfico saliente garantiza que sus dispositivos no se utilicen en la red de bots de otra persona y proporciona un poco de tranquilidad sobre a dónde está enviando realmente el audio ese micrófono conectado. Con un cortafuegos que bloquee el tráfico saliente, puede estar razonablemente seguro de que no está transmitiendo sus reuniones de junta directiva a Rusia (razonablemente seguro, al menos).
Otra forma sencilla de mejorar la seguridad de la red es auditar periódicamente qué dispositivos están realmente conectados a la red y a quién pertenecen. A medida que cambian las necesidades de la organización y el personal de TI, es importante mantener un registro actualizado de qué dispositivos están realmente en uso, qué propósito cumplen y quién es responsable de su mantenimiento.
Sin estas auditorías periódicas, existe la posibilidad de que alguien conecte subrepticiamente un dispositivo a la red audiovisual y lo utilice como punto de partida para ataques adicionales. Esto también significa retirar los dispositivos que ya no están en uso y reducir el soporte para funcionalidades heredadas. Muchas organizaciones son reacias a tomar estas medidas adicionales por temor a interrumpir algún flujo de trabajo desconocido (si funciona, no lo toques...), pero esa es una razón más para asegurarse de que existe algún tipo de proceso de auditoría y verificación. ¡Nada de dispositivos huérfanos!
Las actualizaciones de software son una parte casi diaria de las mejores prácticas de seguridad informática. Y aunque las actualizaciones de firmware para dispositivos audiovisuales son menos frecuentes, no son menos importantes. Instalar el firmware más reciente en sus dispositivos significa que obtiene las defensas más actuales contra ataques maliciosos, aunque es importante tener en cuenta que las actualizaciones de firmware también pueden ser un vector de ataque.
Los proveedores audiovisuales han tardado en subirse a este tren, pero lo ideal es que los nuevos archivos de firmware estén firmados criptográficamente para probar su integridad y verificar que no hayan sido manipulados por un tercero malintencionado. Los dispositivos en sí también deberían ser capaces de ejecutar únicamente firmware firmado criptográficamente, de modo que nadie pueda crear un firmware malicioso y cargarlo subrepticiamente en un dispositivo. Además, todos los archivos de firmware deben entregarse a través de canales totalmente cifrados. ¡Se acabaron los sitios FTP!
Cambiar su modelo de seguridad de red ayudará a su organización a tomarse la seguridad de la red más en serio y a preparar a su personal para identificar vulnerabilidades y sistemas sin protección. Cuando asume que su red ya está comprometida, enviar contraseñas en texto plano, incluso en la subred local de acceso limitado, es una medida arriesgada porque un actor malintencionado podría estar monitoreando ese tráfico. Con este nivel de cautela, es mucho más probable que investigue ese puerto abierto no documentado en su conmutador HDMI controlado por red o el tráfico inusual que pasa entre los paneles de control de sus salas de conferencias. ¿Es solo un error o una vulnerabilidad de puerta trasera?
Muchas personas en la industria se han preguntado por qué las brechas de seguridad ocurren una y otra vez. A menudo, es una simple cuestión de incentivos financieros. Hasta que los clientes exijan productos más seguros y los fabricantes sientan el impacto económico por ofrecer productos con poca seguridad, seguiremos teniendo que hacer malabares para proteger nuestras redes. Como consultores, discutimos regularmente problemas de seguridad con todo tipo de fabricantes audiovisuales, pero somos solo una voz. Incluso hemos creado cuestionarios y sistemas de puntuación para ayudar a establecer un estándar mínimo en cuanto a las características de seguridad de los sistemas audiovisuales, pero, al final del día, mantener la seguridad de cualquier red es una batalla constante.
Pocas organizaciones están preparadas para dedicar el tiempo y el dinero necesarios para evaluar completamente la seguridad de cada producto que implementan, y aún menos están preparadas para defenderse contra todo tipo de ataques, desde estados-nación hasta amenazas internas. Como mínimo, podemos seguir presionando a todos los proveedores para que redoblen sus esfuerzos por hacer que los dispositivos conectados sean más seguros. Y, mientras tanto, no está de más implementar los pasos descritos anteriormente.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.