What Field Experience Brings to Security System Design
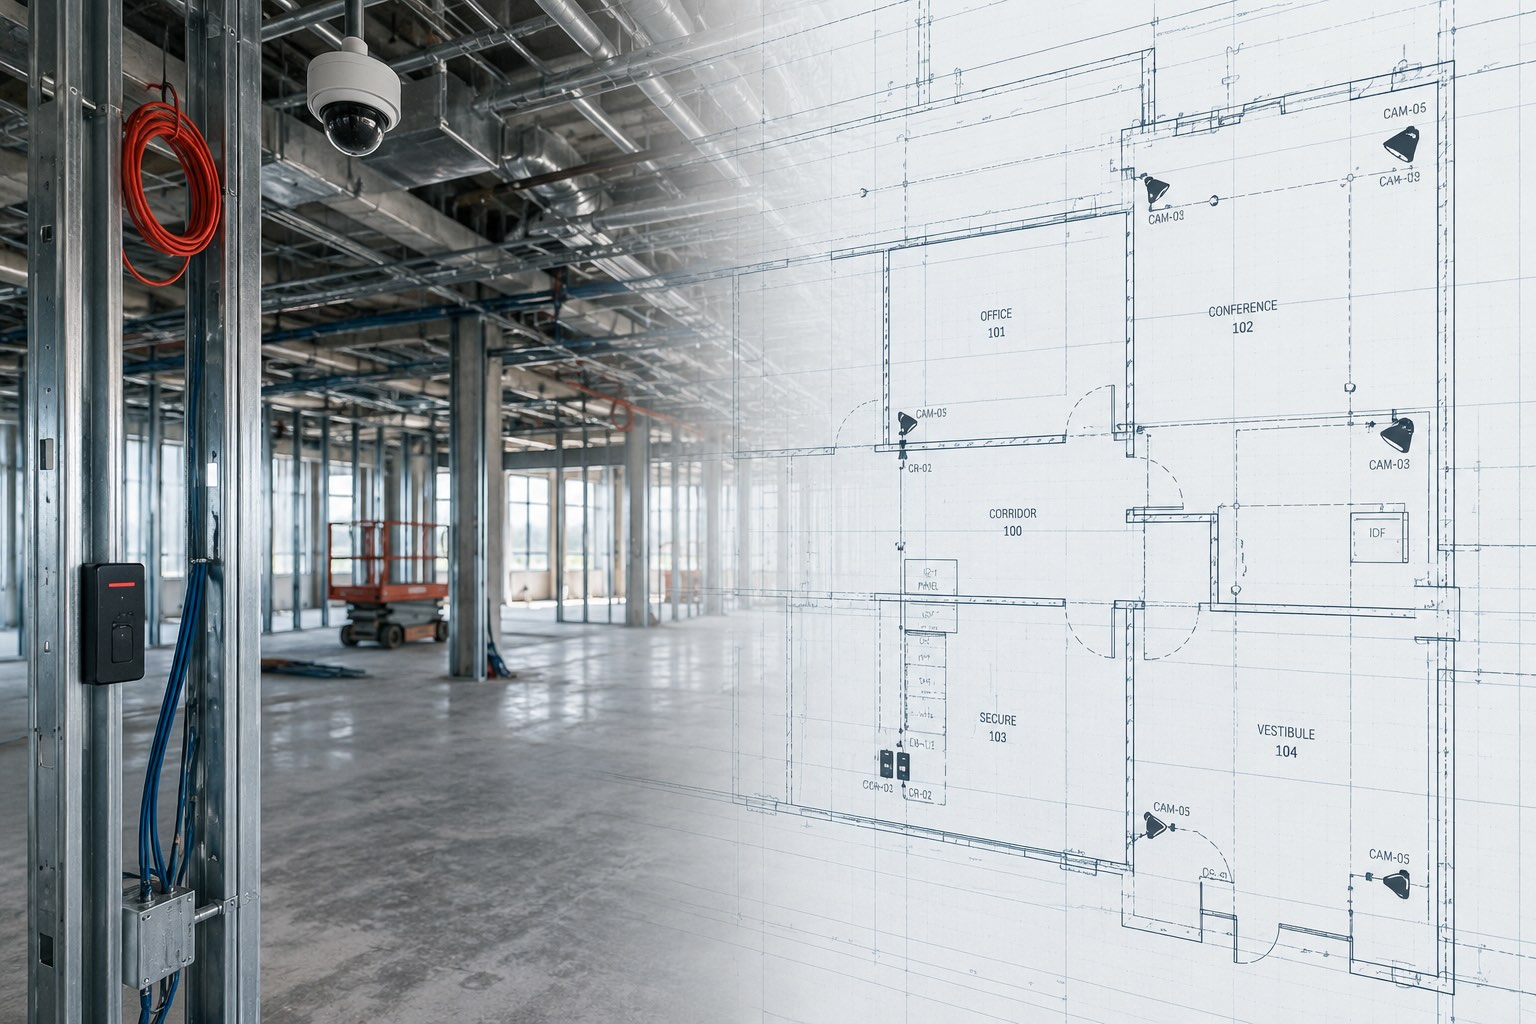
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...

Las empresas se enfrentan a numerosas vulnerabilidades de seguridad derivadas de amenazas externas e internas con consecuencias potencialmente graves, desde costes financieros y pérdida de vidas hasta la divulgación de propiedad intelectual. Una brecha de datos es una de las vulnerabilidades de las que oímos hablar con más frecuencia. Según un estudio de 2020 de IBM y el Ponemon Institute, el coste medio de una brecha de datos en la industria farmacéutica fue de 5 millones de dólares, y el coste de una brecha para una sola empresa llegó a alcanzar los 1.300 millones de dólares!
Como consultores de seguridad, hemos visto muchas grandes empresas con lagunas en sus programas de seguridad que podrían dejarlas vulnerables a brechas importantes, tanto cibernéticas como físicas. A continuación, presentamos cinco preguntas que su organización debería considerar para evaluar la solidez de su programa de seguridad. En TEECOM, podemos realizar una evaluación de seguridad detallada para determinar exactamente dónde residen sus vulnerabilidades y cuál es la mejor manera de abordarlas para ayudar a proteger su negocio.

Sorprendentemente, algunas de las empresas más grandes desconocen la respuesta a esta pregunta. ¡Hemos visto a una empresa darse cuenta de que había estado usando la misma contraseña para todos sus servidores de control de acceso y cámaras de video durante los últimos 10 años! Todos los técnicos que habían trabajado en el sistema tenían esa contraseña y, posiblemente, la habían anotado o compartido con otros. La mayoría de los gerentes de seguridad no tienen una política para cambiar las contraseñas a intervalos regulares ni un procedimiento para verificar que se hayan cambiado en todos los dispositivos.
A medida que el mundo cambia y evoluciona, también lo hace la tecnología: un sistema de seguridad que protegía a una empresa hace cinco o diez años ya no ofrece beneficios de vanguardia. Además de la tecnología obsoleta, el hardware propietario puede dejar a una empresa sin la posibilidad de buscar ofertas competitivas en contratos de mantenimiento e impedir la integración con nuevos subsistemas. Las empresas pueden quedar atrapadas en hardware de TI dedicado y anticuado, lo que hace que sea muy costoso proporcionar redundancia y protección contra fallos. Un sistema basado en la nube sería más fácil de gestionar y escalar, y a medida que el edificio se vuelve más inteligente, permitiría extraer datos de otros sistemas del edificio (sensores de ocupación, controles de iluminación, climatización, sistemas de reserva de escritorios) hacia un almacén o lago de datos.
Puede que haya llegado el momento de tomar otra decisión tecnológica e invertir decenas de millones de dólares para proteger a su organización durante los próximos cinco a diez años. Para diseñar esa decisión (y planificar potencialmente el despliegue de las actualizaciones), la empresa necesita expertos en la materia plenamente cualificados que tengan como prioridad absoluta sus mejores intereses.
A la hora de designar el liderazgo en seguridad, las empresas suelen elegir a la persona interna cuya experiencia se ajusta más a las cualificaciones deseadas, en lugar de contratar a alguien que cumpla plenamente con los requisitos. Con el paso del tiempo, la empresa se siente insatisfecha con el estado de su seguridad.
La experiencia interna puede limitarse a la trayectoria de proyectos de ese individuo. Es posible que hayan pasado toda su carrera en el lado del propietario y, por lo tanto, carezcan de los conocimientos necesarios para liderar eficazmente el proceso de diseño y construcción. Muchos solo han trabajado en un gran proyecto de construcción en toda su carrera. Es posible que no estén familiarizados con los diversos modelos de entrega (diseño-licitación-construcción, diseño-construcción, gestión de la construcción en riesgo) y los desafíos asociados a cada proceso. Puede que no estén al tanto de las últimas tendencias del sector, las mejores prácticas de ciberseguridad, los procesos de gestión de proyectos y cómo aprovechar las últimas tecnologías y herramientas de diseño para beneficiar al proyecto y a la empresa en su conjunto.
Sin un experto en la materia con el tipo y nivel de experiencia adecuados que guíe el proceso de toma de decisiones en el mejor interés de la empresa (y cuya experiencia cuesta un pequeño porcentaje del coste total de implementación), usted podría quedar a merced de alguien con un interés financiero en venderle productos.
Hemos descubierto que empresas que han invertido en costosos sistemas de seguridad utilizan, en realidad, no más del 10 al 20 % de la capacidad total del sistema, lo que significa que no están aprovechando al máximo su inversión y se encuentran mucho más vulnerables de lo que creen. Por ejemplo, es posible que las puertas no informen de eventos de alarma, mientras que las cámaras y los lectores de tarjetas podrían no estar integrados. Maximizar todas las capacidades del sistema permitirá implementar una "seguridad basada en eventos".

En muchos casos, hemos comprobado que los sistemas se instalaron sin la documentación adecuada. Esto convierte al instalador original en el único responsable del mantenimiento y las actualizaciones del sistema. Sin documentación, la empresa no puede emitir una solicitud de propuestas (RFP) para licitar el mantenimiento de forma competitiva. Esto deja a la empresa vulnerable si el proveedor de mantenimiento no mantiene el sistema al día con los estándares actuales. También puede llevar a que las empresas paguen de más por un nivel de servicio deficiente. Muchas empresas carecen además de métricas para medir aspectos como los tiempos de respuesta, las tasas de resolución de incidencias y los costes de piezas de repuesto, que reflejan el valor real obtenido por el coste del contrato de mantenimiento.

¡Hablemos! Nuestros expertos en seguridad pueden realizar una evaluación inicial de su programa para determinar dónde existen vulnerabilidades y cuáles son las mejores estrategias para abordarlas. Para programar una conversación, contáctenos mediante el formulario que encontrará al final de la página.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.