What Field Experience Brings to Security System Design
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...
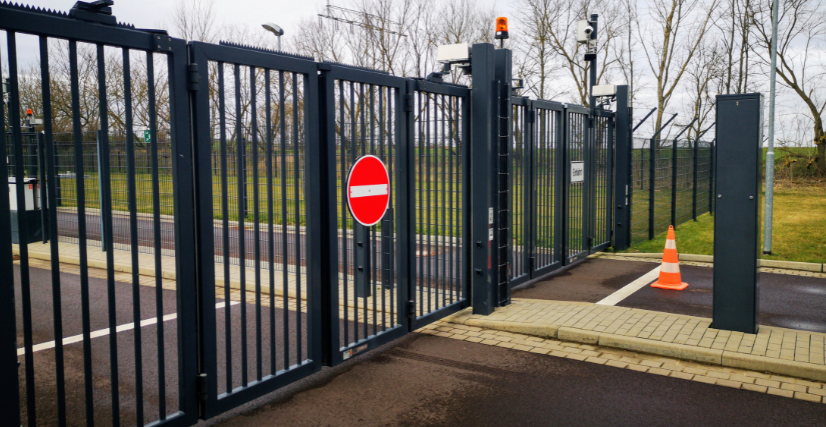
Dans les environnements complexes, croire qu'un produit standard « sur étagère » suffira à résoudre un problème opérationnel très spécifique est l'une des idées reçues les plus fréquentes. Sur le papier, cela semble simple et efficace, mais en pratique, cela peut créer un fossé entre les attentes et la réalité, qui n'apparaît qu'après le déploiement, lorsque les modifications deviennent coûteuses et perturbent les activités.
Une preuve de concept (PoC) permet de combler ce fossé très tôt. Elle offre aux équipes la possibilité de vérifier si une solution proposée fonctionne réellement dans leur environnement et quels ajustements doivent être apportés à leurs systèmes avant de s'engager dans un investissement à grande échelle. Les PoC constituent une méthode rigoureuse pour transformer des hypothèses en résultats fonctionnels et des capacités théoriques en réalités opérationnelles.
Les clients partent souvent du principe qu'un produit standardisé devrait résoudre leurs problèmes spécifiques. En réalité, la plupart des environnements critiques et d'entreprise sont tout sauf standard. Il s'agit souvent d'écosystèmes complexes composés de systèmes hérités, avec des exigences de sécurité uniques, des intégrations personnalisées et des besoins qui varient d'un site à l'autre.
Chez TEECOM, une PoC commence par l'élaboration d'exigences détaillées basées sur les retours des utilisateurs et par l'identification d'objectifs qui définissent les indicateurs clés de performance (KPI) nécessaires à la poursuite du projet. Ce processus de PoC est limité en termes de périmètre, de budget et de calendrier afin de garantir que les efforts sont concentrés sur la bonne solution avant de passer à un projet pilote plus vaste. Il ne s'agit pas d'un pilote en production, mais d'une expérimentation structurée conçue pour valider la fonctionnalité, l'intégration, le calendrier et la valeur avant d'engager des ressources à grande échelle.
L'un des résultats les plus importants d'une PoC bien menée est la clarté financière. De nombreux défis opérationnels sont initialement résolus par la main-d'œuvre. Par exemple, un agent de sécurité contrôlant l'accès des véhicules est une solution flexible, familière et relativement facile à mettre en place. Mais il s'agit également d'une dépense d'exploitation (OpEx) récurrente, soumise aux variations d'effectifs, aux pressions salariales et aux risques de disponibilité.
La technologie offre la possibilité de convertir ce coût récurrent en dépense d'investissement (CapEx). Un système de contrôle d'accès automatisé, une fois validé et déployé, représente un investissement fixe qui peut être amorti dans le temps tout en offrant des performances constantes.
La valeur n'est pas seulement financière, elle est aussi synonyme de résilience opérationnelle, permettant au personnel de se concentrer sur des décisions à plus forte valeur ajoutée plutôt que sur des tâches manuelles répétitives. Dans de nombreux cas, ce changement agit comme un multiplicateur de force. Les équipes ne gèrent plus les variations constantes des effectifs ou des processus manuels. Au lieu de cela, elles s'appuient sur des systèmes qui étendent leurs capacités et améliorent la prévisibilité.
Dans le cadre d'une PoC, nous avons évalué la manière dont un véhicule autonome interagit avec l'infrastructure du site pour déclencher l'accès sécurisé aux portails. Bien que le concept semble simple, l'exécution a révélé plusieurs niveaux de complexité manquants ainsi que les exigences spécifiques du propriétaire.
Nous avons testé la façon dont les véhicules s'identifient, dont les identifiants sont échangés et dont les systèmes réagissent dans différentes conditions, telles que la latence, les interruptions de réseau et les demandes d'accès simultanées.
Bien que la PoC n'ait pas abouti à un déploiement, le résultat a été positif. En identifiant très tôt les limites des technologies disponibles, le client a évité d'investir dans une solution incapable de répondre à ses exigences opérationnelles. Le résultat a été une décision plus éclairée et une compréhension plus claire des capacités futures nécessaires.
Nous avons mené une preuve de concept (PoC) dans plusieurs immeubles de bureaux afin d'évaluer les technologies de capteurs d'occupation. L'objectif était de déterminer si l'espace physique était utilisé de manière efficace et avec quelle précision les différents systèmes de capteurs pouvaient refléter les modèles d'occupation réels.
En déployant plusieurs types de capteurs en parallèle, nous avons pu comparer la fidélité des données, les besoins en étalonnage et la complexité d'intégration. Le résultat ne s'est pas limité à la recommandation d'un produit unique, mais a permis de mieux comprendre comment les données d'utilisation de l'espace pouvaient réellement orienter la stratégie d'aménagement des espaces de travail.
Dans un environnement biotechnologique réglementé, les migrations de systèmes comportent des risques importants. Lors d'une PoC, nous avons construit un « mur de test » pour valider les nouveaux logiciels de sécurité, les lecteurs Bluetooth et les protocoles de cybersécurité avant de les introduire dans les laboratoires de fabrication en activité.
Cet environnement contrôlé a permis à l'équipe de simuler des scénarios d'accès réels, de tester les modes de défaillance et de valider les exigences de conformité sans perturber la production. Il a également mis en évidence des problèmes d'interopérabilité entre les systèmes existants et les nouveaux cadres de cybersécurité, qui auraient été difficiles à détecter lors d'une phase de conception purement théorique.
Toute PoC ne débouche pas nécessairement sur une mise en œuvre. Ce n'est pas un échec. Bien souvent, le résultat le plus précieux est la décision de ne pas poursuivre. Une PoC fournit les données nécessaires pour déterminer si une solution permet réellement de réaliser des économies significatives, d'améliorer les opérations ou d'optimiser l'expérience utilisateur.
Elle limite également l'exposition aux risques en détectant les failles très tôt, lorsque les ajustements sont encore peu coûteux et gérables, plutôt qu'après un déploiement complet. Cette approche réduit considérablement les risques associés aux décisions d'investissement majeures et garantit que les fonds sont alloués à des solutions dont l'efficacité est prouvée dans leur contexte d'utilisation.
Une PoC est plus efficace lorsqu'elle repose sur une vision commune, et pas seulement sur la technologie. Cela implique de réunir dès le début du processus les parties prenantes des opérations, de l'informatique, de la sécurité, des services généraux et les utilisateurs finaux. Chaque groupe définit la réussite différemment ; ces attentes doivent être comprises, documentées et alignées sur des indicateurs de performance (KPI) clairs avant le début des tests.
Nous travaillons avec nos clients pour définir des objectifs clairs, des paramètres budgétaires, des exigences fonctionnelles, des calendriers et des considérations de support. Sans cette base commune, même un test technique réussi peut ne pas se traduire par une adoption à grande échelle.
En pratique, une PoC permet de remplacer les hypothèses par des preuves concrètes. Elle déplace le curseur des promesses des fournisseurs vers la performance fonctionnelle dans l'environnement cible. Dans les systèmes complexes et opérationnels en continu, cette validation précoce est essentielle. La différence entre une bonne idée et une solution viable réside souvent dans la compréhension approfondie des besoins et dans la réalisation de tests réalistes avant le déploiement.
Dans les environnements complexes, la réussite ne dépend pas seulement du choix de la bonne technologie. Elle nécessite de valider cette technologie par rapport aux exigences opérationnelles réelles, aux utilisateurs et aux contraintes. Une PoC bien exécutée fournit cette validation, aidant les organisations à prendre des décisions éclairées, à réduire les risques et à avancer en toute confiance.
TEECOM accompagne la conception de systèmes de sécurité intégrés qui renforcent la protection, la vigilance et le contrôle opérationnel. Nous coordonnons les équipes de projet pour aligner les technologies de sécurité sur les exigences architecturales, opérationnelles et utilisateur. Notre implication précoce garantit que les systèmes sont efficaces, évolutifs et parfaitement intégrés à l'environnement bâti. Contactez-nous pour en savoir plus sur la façon dont TEECOM peut vous accompagner dans les systèmes de sécurité de votre prochain projet.
Jeff Smith est directeur et vice-président chez TEECOM, ainsi qu'expert en systèmes de sécurité. Il possède plus de 40 ans d'expérience dans la conception, la mise en œuvre et le support d'environnements de sécurité complexes. Il apporte une vision globale et systémique à chaque mission, en se concentrant sur des solutions non seulement techniquement solides, mais aussi pratiques, résilientes et alignées sur les besoins opérationnels à long terme. Jeff est reconnu pour sa capacité à guider ses clients tout au long du cycle de vie des systèmes de sécurité, de la planification stratégique et budgétaire à la conception, au déploiement et au support continu, garantissant ainsi une mise en œuvre réussie dès la première fois.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.